
谷歌 DeepMind 发布服务器端安全内存技术
2026 年 9 月 23 日,Google DeepMind 正式推出其私有 AI 计算平台的重大升级:安全服务器端内存(secure server-side memory)。该技术解决了现代 AI 的一个长期难题——如何让 AI 助手在跨设备场景中保持连续性,同时维持严格的设备端隐私标准。
核心硬信息如下:
- 发布时间:2026 年 9 月 23 日
- 新增功能:持久化、跨设备的 AI 记忆能力
- 隐私保障:设备端密钥加密,云端无法访问用户数据
- 技术基础:基于硬件强制安全飞地(secure enclave)与端到端加密通道
- 透明度措施:发布经第三方审计的服务器软件公开验证记录
- 状态:技术文档已更新,预计集成至 Private AI Compute 平台未来版本
技术原理:构筑云端的“保险库”
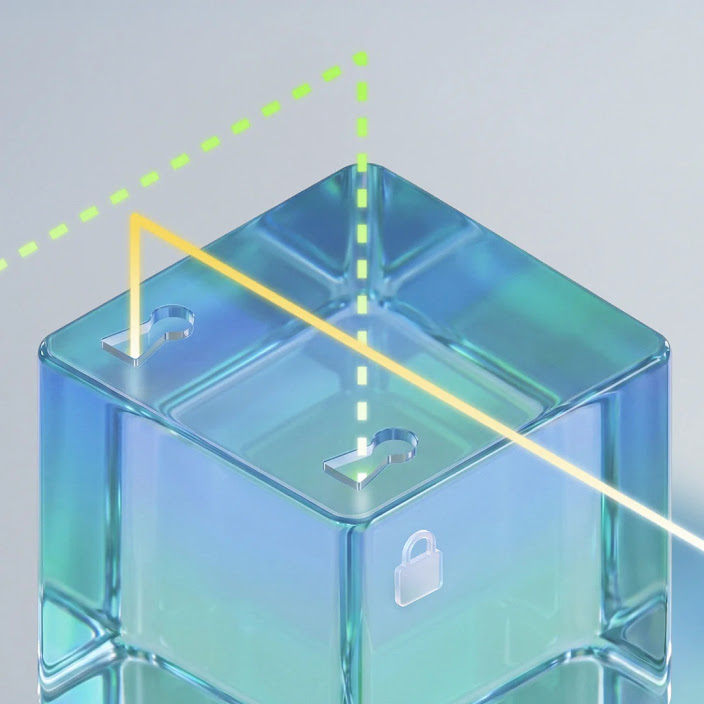
该架构的核心是将设备端隐私保护机制延伸至云端。当 AI 模型需要访问用户信息以提供协助时,设备会通过加密通道连接至云端的安全飞地(secure enclave)——一个由硬件强制隔离的受保护环境。在此环境中,数据被临时解密以处理请求,处理完成后立即重新加密。
这一流程依赖三项关键技术:硬件强制安全飞地(由 CPU 级别保障隔离,防止操作系统被攻破);端到端加密通道(确保数据传输全程不可读);以及用户专属加密数据库(每个用户的密钥由其设备派生并始终保留在设备端)。这意味着,即使 Google 自身也无法访问用户数据——云端存储的数据始终处于加密状态,且解密密钥从未离开用户设备。
一个值得注意的反差是:此前的私有 AI 计算架构(包括业内同类方案)均为“无状态”(stateless)设计,即任务一旦结束,所有上下文即被清除。而此次升级首次在服务器端实现了持久化内存能力,无需将敏感数据保存于常规云数据库中,从而支持长期、连续的用户体验。
架构升级带来的应用场景拓展
新架构使无缝的跨设备 AI 助理成为可能。例如:
- 在笔记本电脑上调出此前通过智能眼镜查看的装配说明
- 在移动设备与网页端之间无缝延续复杂对话
- 多设备协同执行分阶段任务,上下文自动衔接
这些场景此前受限于“无状态”架构,只能通过保存用户偏好列表等简陋方式实现,远不能满足用户对自然、连续交互的期待。新系统则将所需的记忆内容视作“保险库”中的加密信息,在需要时才经安全通道临时调用。
用户落地建议
该技术设计面向重视隐私的深度用户与多设备生态用户。如果你高度关注个人数据安全且频繁在手机、平板、电脑、智能眼镜等设备间切换,该架构将显著提升连续体验的自然度。但若你当前仅需基础问答能力或对云端处理无敏感顾虑,可等待实际产品集成后评估体验提升是否值得;隐私敏感用户应关注后续推出的密钥验证工具与第三方审计报告。
写在最后
此次升级标志着行业从“设备端 vs 云”的二元选择,转向“设备式隐私的云延伸”,为智能助理从工具向真正个人化存在演进提供了可行路径。但其成功最终取决于用户能否确凿验证系统承诺的隐私保障是否如技术文档所言成立。