
核心事件概要
- 发布时间:2026 年 9 月 22 日(公告日),9 月 24 日 IT之家报道
- 版本号:Chrome 154 稳定版(Stable Channel)
- 主要变更:默认警告 HTTP 网站访问 全面推动 HTTPS 普及
- 安全修复:共计修复 108 项漏洞,含多项 “严重(Critical)” 级别漏洞
- 涉及组件:ANGLE 图形层 GPU WebGL Service Worker 全屏功能、窗口对话框等
- 适用范围:所有 Chrome 用户(无需手动启用,2026 年 10 月起默认生效)
功能升级:安全连接机制全面强化
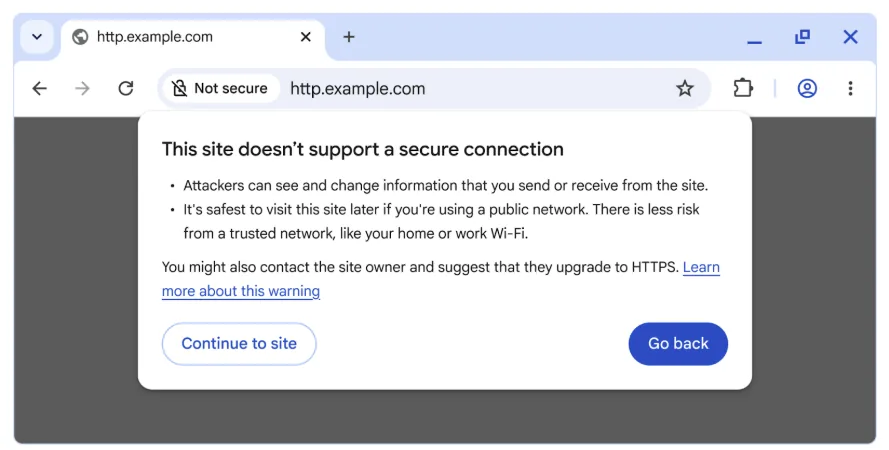
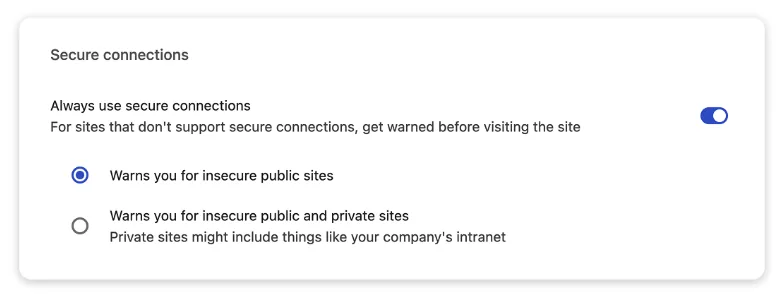
Chrome 154 正式引入 “始终使用安全连接”(Always Use Secure Connections)功能,并于 2026 年 10 月起默认启用。该机制并非简单阻止 HTTP 访问,而是采用智能警告策略:当用户尝试访问未加密的公共网站时,浏览器先弹出确认窗口而非直接连接;仅在首次访问或久未访问的不安全站点时触发提醒,对高频访问站点会记住用户选择避免重复干扰。
为提升实用性,用户可选择该功能仅覆盖公共网站,或扩展至企业内网等私有站点——满足家庭用户与企业 IT 的差异化需求。
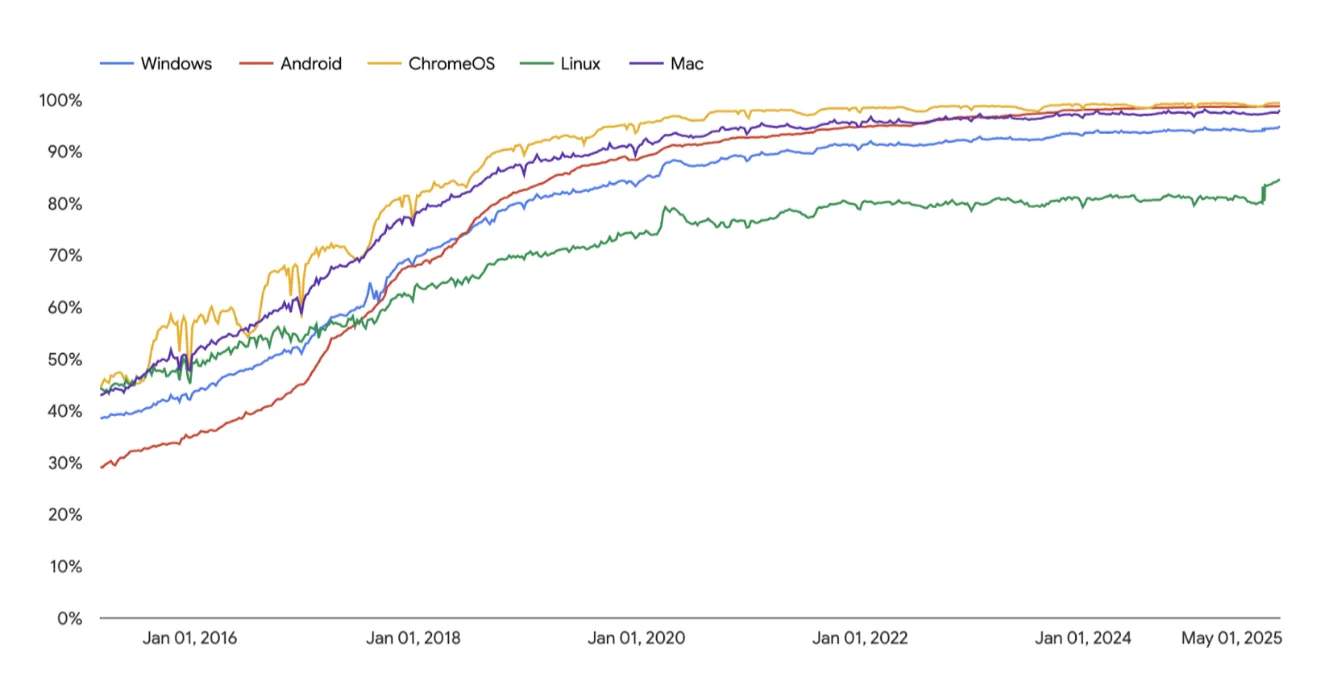
根据谷歌 HTTPS 透明度报告,公开网站的 HTTPS 使用率已达到高位:2015 年为 30%–45%,2020 年起稳定在 95%–99% 区间。这意味着多数用户将极少遭遇警告弹窗,体验 disruption 极低。
安全修复:108 项漏洞含多项严重级别
本次更新共修复 108 项安全漏洞,其中多项被标记为 “严重(Critical)” 级别,需用户立即关注并升级:
- ANGLE 图形层:图形渲染中间层的历史漏洞可能导致远程代码执行
- GPU 模块:多进程 GPU 进程隔离缺陷可能被利用绕过沙箱
- WebGL:图形库解析恶意文件时存在内存破坏风险
- Service Worker:缓存操控漏洞可能被用于钓鱼攻击
- 全屏功能与窗口对话框:UI 伪装欺骗类攻击(如地址栏遮蔽)防御加强
这些漏洞若被利用,攻击者可实施中间人攻击(MITM)、窃听或篡改通信数据、植入恶意软件等,安全优先级较高。
截止 2026 年的过渡时间线已清晰
谷歌并未采取 “一刀切” 方式,而是设置了明确的分阶段推进计划:
| 版本 | 时间 | 事件 | 适用用户数预估 |
|---|---|---|---|
| Chrome 147 | 2026 年 4 月 | 启用 “始终使用安全连接” 实验性功能(仅对启用 Enhanced Safe Browsing 的用户) | 10 亿 |
| Chrome 154 | 2026 年 9 月 | 稳定版正式发布,功能进入默认预配置状态 | 全体用户 |
| Chrome 154(10 月起) | 2026 年 10 月 | 默认正式启用,HTTP 网站访问需二次确认 | 全体用户 |
谷歌强烈建议网站开发者与 IT 人员提前在测试环境开启此功能,识别依赖 HTTP 的旧系统并实施迁移。.WARNING:管理后台(如路由器配置页、本地设备控制台)若仍使用 HTTP,可能在未来遇到访问阻断——需改用自签名 HTTPS 或本地 HTTP 白名单策略。
读者落地建议
- 普通用户:无需操作,升级 Chrome 154 后即可享受默认加固保护;若某站点频繁弹窗,可勾选"记住我的选择"减少干扰
- 网站管理员:若站点仍提供 HTTP 服务(含 IP 直接访问),建议尽快部署 HTTPS;内网系统可考虑生成自签名证书
- 企业 IT 管理员:通过组策略或企业配置文件统一管理 “始终使用安全连接” 的作用范围(公共/私有站点)
写在最后
HTTPS 使用率超 95% 证明加密传输已成为现代 Web 基础设施,Chrome 的渐进式策略既务实又具有前瞻性——浏览器厂商正从 “可选加密” 时代迈入 “默认安全” 新阶段。`.